Telegram安卓端被曝漏洞,用户接听语音通话可触发代码执行
Telegram安卓端存在高危漏洞,用户仅需接听语音通话就可能被攻击者执行任意代码,请尽快升级至12.10.4及以上版本。
安全初创公司NebuSec披露,Telegram安卓端存在一处安全漏洞,受害者只要接听语音通话,攻击者就能在其手机上执行任意代码。
攻击者仅需持有普通Telegram账号即可发起攻击。Telegram已于9月下旬发布的12.10.4版本中修复该漏洞,NebuSec于10月29日正式公开相关细节。
NebuSec联合创始人兼首席执行官在给The Hacker News的邮件中表示,该漏洞影响8.6.2至12.10.3之间的所有版本,这些版本发布于2022年3月至2026年9月之间。
NebuSec已在搭载ARM64架构的手机上完成内部通话测试,验证了漏洞的可利用性。目前没有证据表明该漏洞直接影响Telegram的iOS端、桌面端应用或群组通话功能。
所有Telegram安卓端用户应尽快将应用升级至12.10.4及以上版本,版本号可在应用设置页面底部查看。截至10月29日,该漏洞尚未分配CVE编号。
The Hacker News已就该漏洞是否曾被用于真实攻击询问NebuSec与Telegram,同时向NebuSec求证攻击者执行的代码可访问手机上的哪些数据与权限。
漏洞存在于通话消息解析逻辑,可触发非法内存访问
Telegram通话建立和进行过程中,双方应用会互相发送短消息,完成呼叫配置与状态同步。其中一类名为MediaState的消息,负责上报麦克风静音状态、摄像头开关状态、视频旋转角度等信息。NebuSec分析指出,漏洞存在于解析MediaState消息的代码逻辑中,相关代码未正确处理字段缺失的异常场景,会访问本不应读取的内存区域。
The Hacker News核查后确认,Telegram公开的12.10.3版本源代码中确实存在符合上述描述的缺陷。当MediaState消息包含旋转角度值时,代码会先校验该值,随后直接读取视频状态字段——即使消息中根本不存在这个字段。
12.10.4版本已修正该问题,改为从正确字段读取旋转角度值。而调用该消息处理逻辑的代码最早在8.6.2版本中启用,这也是NebuSec列出的首个受影响版本。Telegram安卓、iOS、桌面端的通话功能共用名为tgcalls的底层库,2026年4月21日,tgcalls库合并了一项标注为“修复摄像头旋转”的代码提交,对该问题做了同样的修正。
Telegram iOS端从5月发布的12.7版本开始纳入该修复,桌面端从7月发布的7.0.1版本开始纳入,安卓端则直到9月的12.10.4版本才完成修复。目前研究人员尚未验证,iOS和桌面端的旧版本代码是否可被该漏洞利用。
PoC视频复现攻击过程,漏洞由GPT-5.4驱动工具发现
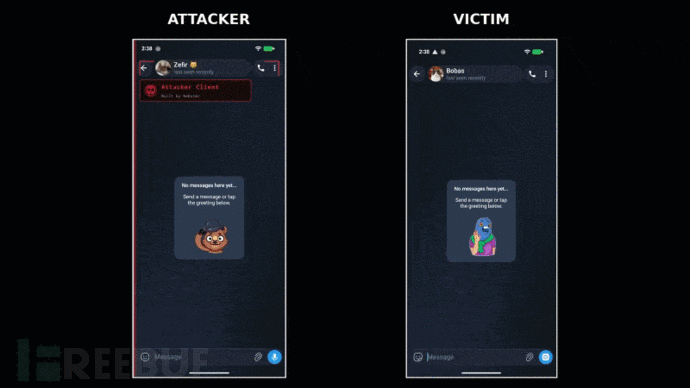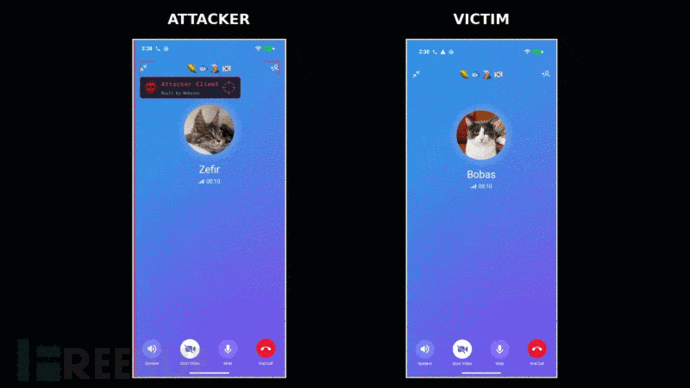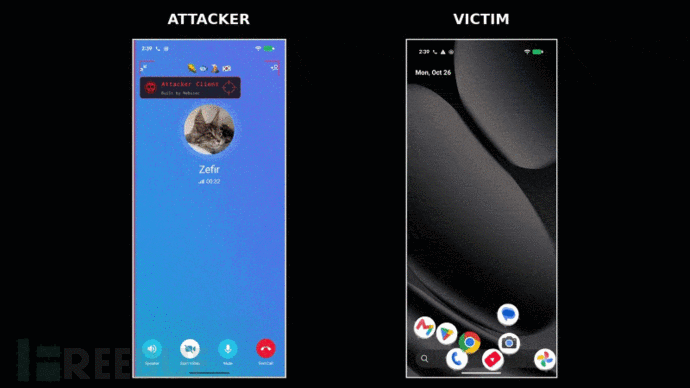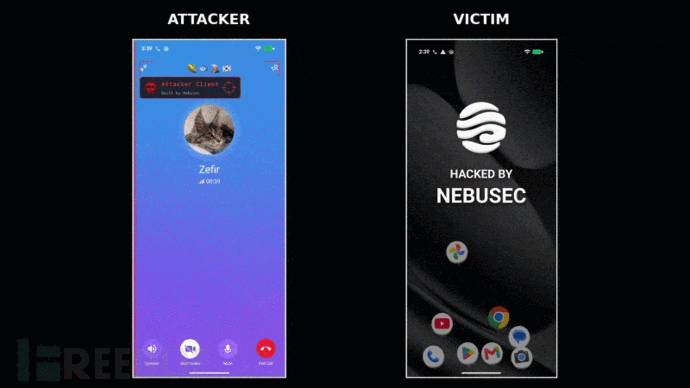
NebuSec发布的PoC演示视频中展示了两台测试手机,分别标记为攻击者端和受害者端。受害者接听Telegram通话约30秒后,手机自动跳转回主屏幕。随后应用图标出现掉落动画,最终显示“HACKED BY NEBUSEC”的标识。
视频未披露受害者手机运行的Telegram版本与安卓系统版本。截至10月29日,NebuSec官网尚未发布该漏洞的技术分析报告,因此从漏洞触发到代码执行的完整利用链细节,目前仅能通过演示视频和公司公开说明了解。
NebuSec是一家由Y Combinator投资的初创公司。据其介绍,本次漏洞由搭载OpenAI GPT-5.4模型的Code Security产品发现。今年7月,该公司曾披露一条安卓漏洞利用链,攻击从Firefox漏洞入手,最终可在运行Android 17的ARM64设备上执行内核级代码。
ZDI同期披露rlottie漏洞,恶意贴纸可触发代码执行
此外,ZDI于10月15日发布安全公告,披露rlottie库中存在一处未修复漏洞。rlottie是Telegram各端用于渲染动态贴纸的底层库,该漏洞编号为CVE-2026-111105,CVSS评分为7.0,用户打开恶意文件或页面时,攻击者可借此执行任意代码。
Telegram曾在3月告知ZDI,服务端的校验机制可缓解该漏洞风险;4月又向ZDI索要完整的远程代码执行利用链。
Saifeldeen Aziz在东京OffensiveCon大会的演讲摘要中提到,上述服务端校验机制可以被绕过。这项研究采用AI引导的模糊测试技术,向程序输入大量畸形或非预期输入,在Telegram iOS、安卓、桌面端的rlottie库中发现了多个内存损坏漏洞。研究人员进一步将这些漏洞串联利用——漏洞根源是贴纸的下发与校验逻辑存在缺陷——最终在Telegram iOS端实现代码执行。
根据Telegram公开的源代码,安卓端在6月发布的12.8.1版本到8月发布的12.10.0版本之间,已经用Rust编写的tlottie库替换了rlottie;桌面端在9月完成了同样的替换;iOS端则在10月发布的13.0版本中新增了tlottie,但仍保留了rlottie库。
参考来源:
Telegram Android Flaw Lets Attackers Run Code When Users Answer Voice Calls
# 终端安全 # 移动安全
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
被以下专辑收录,发现更多精彩内容
+ 收入我的专辑
+ 加入我的收藏
相关推荐
- 0 文章数
- 0 关注者