攻击者串联PHP2Shell与Linux内核漏洞,攻陷25台服务器获取root权限
攻击者串联PHP2Shell与Linux内核漏洞,15分钟即可获取root权限,攻陷25台服务器、渗透美政府关联内网,仅打补丁不够,需警惕残留后门。
攻击者将PHP2Shell漏洞与Linux内核漏洞利用工具组合使用,成功获取美国、日本、中国台湾、韩国地区共25台服务器的root权限,其中3台属于美国政府关联环境。Dream研究人员于10月25日发现了该攻击活动的相关文件,还原出从暴露的防火墙管理接口到内部活动目录服务的完整攻击路径。
缴获的文件包含自定义漏洞利用代码、目标清单、攻击日志,以及约40个后渗透脚本。研究人员已通知受影响的防火墙厂商,但出于安全考虑,暂不披露厂商名称和存在漏洞的软件版本。
PHP2Shell串联Fragnesia漏洞,完整攻击链获取root权限
此次攻击将两个PHP2Shell漏洞(CVE-2026-109618、CVE-2026-109619),与Linux内核权限提升漏洞Fragnesia(CVE-2026-46300)组合利用。本次使用的PHP2Shell代码是针对目标防火墙平台定制的非公开实现,并非已知公开漏洞利用代码的拷贝。
PHP2Shell的攻击目标是防火墙appweb管理服务器内PHP的session.upload_progress功能。攻击者通过多阶段操作耗尽内存、泄露内存地址,操纵受损内存结构,最终以受限的nobody用户身份执行命令。随后Fragnesia篡改本地认证数据,让攻击者无需密码即可切换为root用户。
据披露,完整攻击链可在15分钟内完成root级webshell植入。虽然最终的请求才将两个漏洞串联起来,但前期的一系列请求已经完成了内存布局等执行准备工作。Cyber Security News此前曾报道过PHP2Shell的利用方式及相关底层漏洞,可为本次攻击活动提供背景参考。
攻击者通过FOFA检索到约1.9万台公网暴露的防火墙设备,其中约5000台返回了版本信息。攻击者按地区和软件版本筛选后,将目标范围缩小到240个。此次行动最终攻陷了24台防火墙,在其中22台上植入了webshell,现有日志显示攻击者在获取初始访问权限后没有开展进一步活动。
定向攻击美政府关联环境,横向渗透至内部管理服务器
攻击者重点针对两台属于美国某政府关联机构的防火墙。设备配置数据泄露了内部系统和网络的详细信息。第一台防火墙崩溃后,攻击者于10月24日攻陷了第二台防火墙,建立反向SSH隧道转发8个内部端口。攻击者还将隧道配置为开机自启,设备重启后隧道仍能保持连接。
当日UTC时间11:35,攻击者通过该隧道,使用相同漏洞链攻击内网的防火墙管理服务器。这是第25台被控系统,攻击导致集中管理的防火墙配置和凭证泄露。
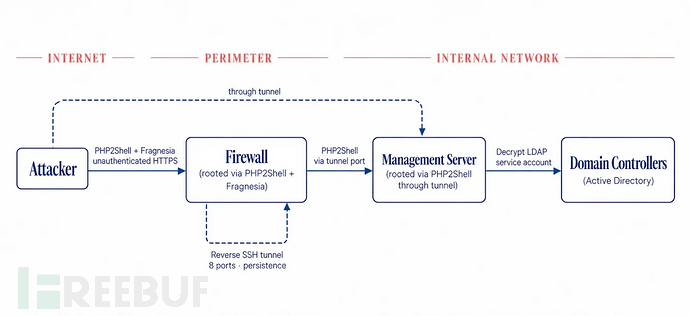
攻击路径
控制这台服务器后,攻击者解密了一个LDAP服务账号的密码,枚举了活动目录的用户和组。攻击者尝试实施密码喷洒、创建后门账号、窃取SAML签名密钥,但目前无法确认这些操作是否成功。在评估活动目录攻击路径时需要注意这一限制,不能直接默认攻击者已经完全控制域环境。
现场检出AI工具痕迹,修复漏洞需排查残留后门
研究人员在被控系统上发现了Claude Code,以及配置了DeepSeek和Kimi的aiscan工具环境。系统中存在中文提示词,且时间戳为UTC+8时区,据此认为攻击者可能与中国存在关联。但研究人员没有找到AI编写漏洞利用代码的直接证据,也未将该活动归因到任何已命名的攻击组织,同时不认为该攻击活动是完全自主执行的。
研究人员建议用户在厂商指导下部署相关补丁。目前更值得警惕的是已被窃取的访问权限:仅修复入口漏洞,无法确认之前泄露的凭证、植入的webshell、搭建的隧道是否仍然可用。调查人员必须明确区分已确认的凭证窃取、目录访问行为,与攻击者后续身份攻击尚未验证的结果,不能混为一谈。
参考来源:
Hackers Chain PHP2Shell and Linux Kernel Exploits to Gain Root Access on 25 Servers
# 网络安全 # web安全
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
被以下专辑收录,发现更多精彩内容
+ 收入我的专辑
+ 加入我的收藏
相关推荐
- 0 文章数
- 0 关注者