ARCHIVE
历史归档
按时间、分类、严重程度检索全部安全漏洞与安全信息。当前共收录 29 条记录。
基于证据锚定的大语言模型辅助 Android 移动取证报告
作者:Madhab Chandra Das, Sajid Ahmed, Tasnia Tabassum, Qingzhong Liu 原文链接:https://arxiv.org/pdf/2610.26946v1 摘要 大语言模型可以辅助起草取证报告,但流畅的输出并不能保证证据层面的可靠性。本研究提出一个以证据为锚定的框架,用于在原子主张(atomic-claim)层面评估大语言模型辅助生成的 A...
Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
Cybersecurity researchers have disclosed that a trojanized version of Anthropic's official Claude Code extension was distributed through the Cursor Marketplace as a legitimate update, attempting to install a persistent S…
26,400 Valid Cloud and AI Credentials Found Exposed in Public Gitee Repositories
26,400 credentials that developers left in public code on Gitee, a Chinese code-hosting service, still worked when a researcher tested them. Anyone who copied one from that code could have used it. Independent researcher…
MCP SDK 的 Host 校验漏在了授权服务器上
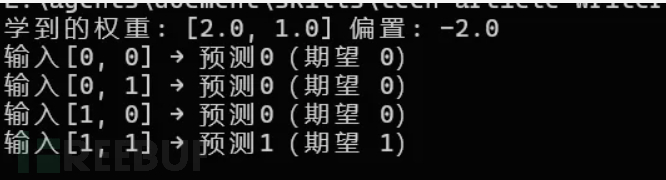
复现环境:Ubuntu 24.04.4 LTS,Python 3.12.3,venv 隔离。授权服务器和 MCP 资源服务器都跑在这一台机器上,监听 127.0.0.1,端口 9000 和 8001;代码取自官方示例 examples/servers/simple-auth(tag v2.3.0)。对照组另外起了两个实例:一个跑 2.0.0 的授权服务器(端口 9100),一个给授权服务器套上 S
Researcher Reveals How Logic Bugs Alone Cracked Microsoft Edge in $175,000 Pwn2Own Win
A chain of logic flaws, with no memory corruption, can turn a malicious web page into code running on a Windows computer outside Microsoft Edge's sandbox, a security researcher has shown. Orange Tsai of DEVCORE published…
攻击者离场之后:面向 LLM 智能体的跨会话残留攻击基准评测
作者:Zhiyue Xu, Xukai Wang, Zhiyuan Huang, Mingjie Zhan, Jian Zhao, Xu-Yao Zhang 原文链接:https://arxiv.org/html/2610.28425v1 摘要 现代 LLM 智能体通过两条通道在会话之间持久化状态:一是被静默前置到系统提示中的长期记忆文件,二是无需用户输入即可唤醒智能体的定时任务。一次性的间接提示...
From federal SOCs to Talos: Ryan Fetterman on practical security research
What does it mean to be "blue collar" for the blue team? Ryan Fetterman discusses the realities of detection engineering, and shares his philosophy on building a career in security without burning out.
基于小语言模型的 RAG 流水线上下文感知提示注入检测:nokast-secureRAG
作者:Abhishek Rai 原文链接:https://arxiv.org/html/2610.28364v1 摘要 本地检索增强生成(Retrieval-Augmented Generation, RAG)系统让强大的智能助手能够在私有数据上运行,但也继承了一类日益增长的安全风险——尤其是间接提示注入(Indirect Prompt Injection, IPI)与检索投毒,即隐藏在检索内容中...
【病毒分析】有效数字签名下的恶意加载器:SafewX86.EXE 深度分析
样本SafewX86.EXE有合法数字签名,但会释放正常安装程序及伪装成Edge的恶意程序。该恶意程序采用随机文件名、Defender排除、延迟删除和自迁移规避防御,通过计划任务和注册表Run键持久化。它利用Sleep时间和进程数检测沙箱,动态生成C2域名ak2.xingxings3.org,接收命令并执行。该样本具备防御规避、持久化、内存执行与远程加载能力,风险较高。
MAS-Guard:从单体智能体到多智能体 LLM 系统的统一防护栏
作者:Mohammad Kachuee, Phu Mon Htut, Sheng Li, Nikolaos Pappas, Miguel Ballesteros Martinez, Yassine Benajiba, Sujith Ravi, Dan Roth 原文链接:https://arxiv.org/pdf/2610.28397v1 摘要 智能体 AI(Agentic AI)将大语言模型(L...
【病毒分析】“白+黑”多层伪装下的银狐攻击活动分析:从社会工程诱饵到远控后门的完整攻击链
样本概述 攻击者将恶意样本伪装成“2025 最新一批非法滞留海外 人员名单.exe”,利用社会工程学手段诱骗用户点击。样本在攻击链中运用安装包捆绑、白文件 DLL 劫持、 指令膨胀混淆、注册表持久化...