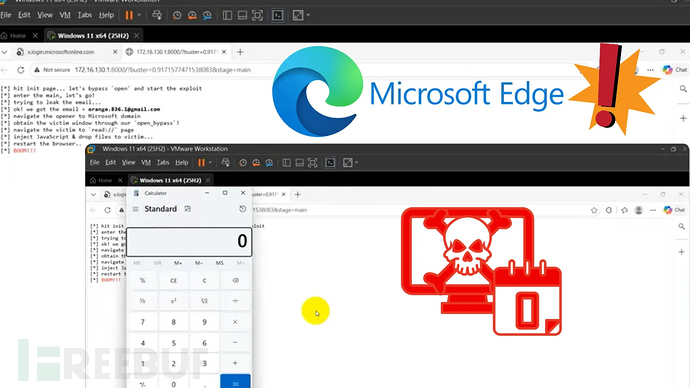
研究员仅靠逻辑漏洞攻破Edge,斩获Pwn2Own 17.5万美元奖金
无需内存损坏漏洞!研究员靠纯逻辑漏洞链攻破Edge沙箱实现任意代码执行,斩获Pwn2Own17.5万美元奖金,微软已推送修复补丁。
全逻辑漏洞组成利用链,无内存损坏实现沙箱逃逸
安全研究员证实了一种新型攻击路径:攻击者完全不需要利用内存损坏漏洞。仅靠一组逻辑缺陷串联成的利用链,就能通过恶意网页在微软Edge沙箱外的Windows系统上执行代码。
DEVCORE安全研究员Orange Tsai于10月28日公开了完整利用方法。五个月前,他凭借这条漏洞链在5月举办的Pwn2Own柏林站赛事中拿下17.5万美元奖金。微软在赛事结束次日就修复了相关Edge漏洞,保持浏览器更新的用户不会面临风险。
浏览器沙箱是一道隔离屏障。它会将网页代码限制在浏览器进程内,阻止代码访问系统其余部分。
网页漏洞本身只能在浏览器内生效。攻击者要实现对设备的完全控制,必须突破沙箱并运行恶意程序。
以往这类浏览器沙箱逃逸几乎都依赖内存损坏漏洞,但这次的利用完全没有用到这类问题。Orange Tsai在分析文章中介绍,整条漏洞链完全由Edge和Windows处理常规功能时的逻辑错误组成,整个漏洞利用代码不到100行。
这条漏洞链最终可实现通用跨站脚本(UXSS)原语:攻击者可以绕过内容安全策略限制,在任意网站上运行JavaScript代码。由于攻击从浏览器自身进程发起,攻击者可以访问google.com这类普通网页漏洞无法触及的站点。Orange Tsai认为,这属于一种新的攻击面,而非一次性漏洞。
这次的利用是为竞赛开发,尚未发现在野利用。Orange Tsai在Pwn2Own现场演示了该攻击。目前没有证据表明它被用于攻击真实用户,公开CVE记录也显示暂无在野利用情况。
漏洞链中有一步会重启浏览器,这只是为了竞赛演示方便。真实攻击场景下完全不需要这一步。
多步绕过无需Click触发,串联缺陷完成代码执行
这条漏洞链的起点,是Edge面向企业登录场景的“条件访问导航节流(conditional access navigation throttle)”功能。Orange Tsai发现,触发该功能后,浏览器自身进程会启动一个新的导航请求。该请求不绑定发起它的原页面,Edge会直接将其关联到当前任意打开的标签页。这种匹配错误就是第一个漏洞,可直接实现UXSS。
要实现无需Click触发,还需要利用另外四个缺陷。Edge会校验请求是否来自受信任的微软站点,但Orange Tsai通过从第二个窗口发起请求绕过了该校验。Edge的弹窗拦截器本应阻止这个窗口弹出。但Edge内置了一份硬编码的允许地址列表,其中一个地址可以直接打开弹窗绕过拦截。
该攻击还要求受害者处于已登录状态,当用户访问微软站点时,Edge的自动登录功能会自动完成这一前提。最后,漏洞链需要从微软站点assets.msn.com读取受害者的邮箱地址,由于该站点跨域配置错误,会向任意网站返回用户的邮箱信息。
仅获得任意站点的JavaScript执行权限还无法控制整个设备。为了突破沙箱,Orange Tsai利用了Edge的阅读模式功能沉浸式阅读器(Immersive Reader)。该功能运行在自定义的read://地址下,微软并未将这类地址纳入禁止运行脚本的页面清单。
拿到这个执行入口后,漏洞链可以调用Edge内部用于打包诊断日志的压缩函数。攻击者通过滥用该函数,就能在磁盘任意位置写入自定义文件名和内容的文件。
从文件写入到代码执行只需要两步。漏洞链首先会覆写配置文件——该文件负责控制哪些网站可以启动对应的协议处理程序,随后重启Edge让新配置生效。之后漏洞链会启动一个telnet://链接。由于Windows默认不自带telnet程序,系统会在系统路径中搜索对应程序,此时就会运行攻击者提前放在低权限用户可写入文件夹中的恶意程序副本。
微软赛后24小时推送修复,纯人工研究凸显专家价值
微软在赛事结束次日,也就是5月15日,在Edge稳定版148.0.3967.70中推送了修复补丁。该版本包含三个Edge专属漏洞修复,对应编号为(CVE-2026-45492)、(CVE-2026-45494)、(CVE-2026-45495)。其中第一个漏洞被标记为安全功能绕过,第二个为欺骗漏洞。两个漏洞均影响148.0.3967.70之前的Edge版本。
微软的漏洞公告将前两个漏洞的严重程度评为10分制下的5.4分,属于中危级别。这个评分仅针对单个漏洞的独立影响,没有考虑将漏洞串联后实现代码执行的完整利用链。DEVCORE表示,微软在漏洞披露后24小时内就完成了修复。
更新Edge就可以阻断这条漏洞链。由于补丁早在5月就已推送,开启自动更新的浏览器早已收到修复,用户无需额外操作。
整条漏洞链由Orange Tsai耗时约两个月手工搭建,全程未借助AI辅助。他认为这项研究恰好能说明人工安全研究的不可替代性。Orange Tsai在谈及这些逻辑漏洞时写道:"难点在于找到这些漏洞,一旦找齐所有环节,漏洞串联反而是最简单的部分。" 这项研究获得了2026年Pwnie Award史诗成就奖。
参考来源:
Researcher Reveals How Logic Bugs Alone Cracked Microsoft Edge in $175,000 Pwn2Own Win
# web安全 # 终端安全
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
被以下专辑收录,发现更多精彩内容
+ 收入我的专辑
+ 加入我的收藏
相关推荐
- 0 文章数
- 0 关注者