FreeBuf早报 | Claude构建多平台漏洞利用链;Google发布Gemini 4 Carbon
未发布版Claude可构建多平台高危漏洞利用链,一键攻破Chrome、零点击获取Linux Root权限、绕过安卓锁屏,漏洞已修复请尽快打补丁。
全球网安事件速递
1. Claude构建多平台漏洞利用链,含One-Click Chrome、Zero-Click Linux路径可绕过安卓锁屏
Anthropic称未发布Claude模型在实验室生成多平台完整漏洞利用链,含Chrome一键、Linux零点击提权等,漏洞均已上报修复,用户应尽快更新。【外刊-阅读原文】
2. 三起针对日本的网络攻击,揭示黑客AI应用三类模式
日本连发数据泄露,研究揭示黑客用AI分三档:全流程Agent、辅助规划开发、仅工具开发。AI加速攻击但未改核心逻辑,仍利用老旧系统、默认密码等弱点,防御须聚焦暴露面、访问控制与低流量监测。【外刊-阅读原文】
3. 云与AI安全初创Upwind获4亿美元融资,估值38亿美元营收翻四倍
Upwind完成4亿美元C轮融资,估值38亿美元,营收增四倍;平台统一云与AI信号,AI代理自动处置告警,服务数百客户,累计融资8.3亿美元。【外刊-阅读原文】
4. CISA:Node2Shell漏洞遭在野积极利用,需立即修复
CISA已将Node2Shell漏洞列入已知被利用目录,真实攻击已出现;该Brotli漏洞可致代码执行,须立即升级Node.js等受影响组件。【外刊-阅读原文】
5. Google发布旗舰大模型Gemini 4 Carbon,升级网络安全能力
Google发布Gemini 4 Carbon,距上代两周,编程与网络安全领先,基准超GPT-6 Astra、Claude Opus 5.5,漏洞修复和防幻觉显著提升,本周开放早期访问。【外刊-阅读原文】
6. GitHub上线npm包防火墙,可在安装前拦截全新版本
GitHub推出npm包防火墙,安装前按策略拦截恶意、严重漏洞和全新版本,支持冷却策略;并新增AI扫描、Copilot修复、可达性分析,前移安全发现。【外刊-阅读原文】
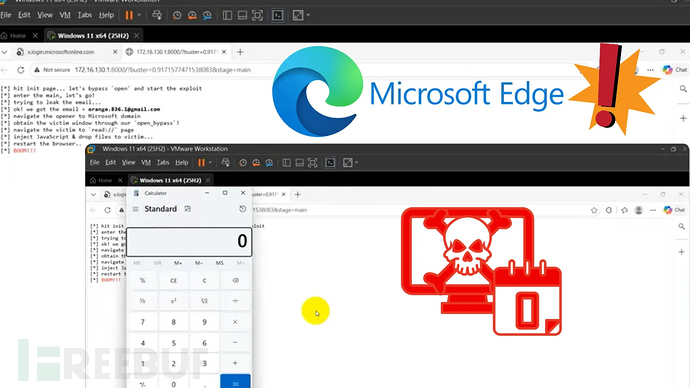
7. 研究员仅靠逻辑漏洞攻破Edge,斩获Pwn2Own 17.5万美元奖金
逻辑漏洞链无需内存损坏即可实现Edge沙箱逃逸,恶意网页可获UXSS并最终在Windows执行代码;微软已修复,更新Edge可阻断,尚未发现在野利用。【外刊-阅读原文】
8. Anthropic未发布AI模型串联多平台漏洞,生成可运行PoC
Anthropic披露未发布AI模型可串联多平台漏洞并生成可运行PoC,漏洞均已修复;但模型独立贡献与人工参与度无法核实。【外刊-阅读原文】
9. 安全团队信任SOC中AI执行操作,速度远超预期
AI入SOC超预期,攻击提速倒逼响应;信任源于可解释证据与互联数据底座,先辅助后逐步自主;CISO应补数据缺口、测算真实响应、常态化威胁狩猎并审慎扩权。【外刊-阅读原文】
10. EDK II现16年高危UEFI漏洞,网络启动服务器可在Secure Boot前执行代码
EDK II潜伏16年的PXE缓冲溢出漏洞,网络启动可致挂起,或在Secure Boot前执行代码;仅限邻接网络,修复已合入但无稳定版,暂无在野利用。【外刊-阅读原文】
优质文章推荐
1. PwnEscape(CVE-2026-99999)全链分析:一个跨越 18 年的 IPv4 校验和坐标漂移漏洞
PwnEscape是潜伏18年的IPv4校验和坐标漂移漏洞,TUN/TAP无特权即可触发,能跨租户窃取报文、改写IP头并确定性宕机;本机提权不可达,应尽快升级修复。【阅读原文】
2. 语音越狱的暗通道:多模态模型音频模态的对抗样本攻击
多模态LLM音频模态现新暗门:不可感知对抗扰动可劫持ASR转录诱发越狱,文本/图像防御失效。须多引擎ASR投票、敏感场景禁用音频,并推进ASR对抗训练。【阅读原文】
3. AI Agent 守住了监控代码,谁来守住告警链路?——四类故障注入下的检测盲区与带外审计实录
27组测试未发现违规禁用监控,但3组清理告警数据、9/12组迁移破坏日志契约;文件活性与金丝雀对四类故障全失明。监控运行不等于链路有效,需分层探针与独立审计。【阅读原文】
*本文内容收集自全球范围内的媒体与刊物,制作者对其完整性负责,但不对其真实性和有效性负责。
*标明为【外刊】的内容主要来源为英语国家的媒体与刊物,部分内容需要注册原链接平台账号后方可阅读。
# 资讯 # FreeBuf早报
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
被以下专辑收录,发现更多精彩内容
+ 收入我的专辑
+ 加入我的收藏
相关推荐
- 0 文章数
- 0 关注者
文章目录
全球网安事件速递
- 1. Claude构建多平台漏洞利用链,含One-Click Chrome、Zero-Click Linux路径可绕过安卓锁屏
- 2. 三起针对日本的网络攻击,揭示黑客AI应用三类模式
- 3. 云与AI安全初创Upwind获4亿美元融资,估值38亿美元营收翻四倍
- 4. CISA:Node2Shell漏洞遭在野积极利用,需立即修复
- 5. Google发布旗舰大模型Gemini 4 Carbon,升级网络安全能力
- 6. GitHub上线npm包防火墙,可在安装前拦截全新版本
- 7. 研究员仅靠逻辑漏洞攻破Edge,斩获Pwn2Own 17.5万美元奖金
- 8. Anthropic未发布AI模型串联多平台漏洞,生成可运行PoC
- 9. 安全团队信任SOC中AI执行操作,速度远超预期
- 10. EDK II现16年高危UEFI漏洞,网络启动服务器可在Secure Boot前执行代码
优质文章推荐
- 1. PwnEscape(CVE-2026-99999)全链分析:一个跨越 18 年的 IPv4 校验和坐标漂移漏洞
- 2. 语音越狱的暗通道:多模态模型音频模态的对抗样本攻击
- 3. AI Agent 守住了监控代码,谁来守住告警链路?——四类故障注入下的检测盲区与带外审计实录