高危
漏洞预警
FreeBuf早报 | Claude构建多平台漏洞利用链;Google发布Gemini 4 Carbon
未发布版Claude可构建多平台高危漏洞利用链,一键攻破Chrome、零点击获取Linux Root权限、绕过安卓锁屏,漏洞已修复请尽快打补丁。
ARCHIVE
按时间、分类、严重程度检索全部安全漏洞与安全信息。当前共收录 5 条记录。
未发布版Claude可构建多平台高危漏洞利用链,一键攻破Chrome、零点击获取Linux Root权限、绕过安卓锁屏,漏洞已修复请尽快打补丁。
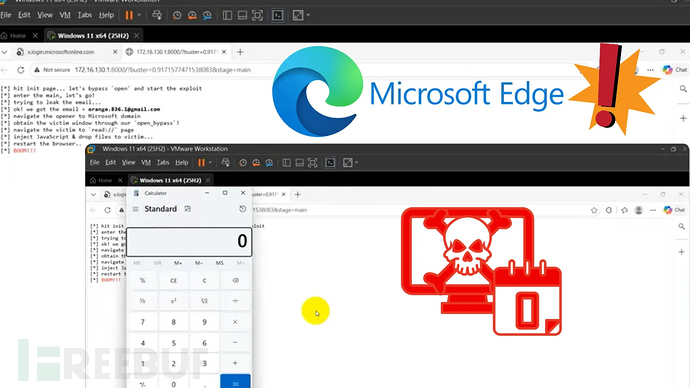
研究人员披露微软Edge存在串联5个漏洞的零点击利用链,无需内存破坏、无需额外点击即可突破沙箱在Windows执行代码,用户需尽快安装安全更新。
A chain of logic flaws, with no memory corruption, can turn a malicious web page into code running on a Windows computer outside Microsoft Edge's sandbox, a security researcher has shown. Orange Tsai of DEVCORE published…
无需内存损坏漏洞!研究员靠纯逻辑漏洞链攻破Edge沙箱实现任意代码执行,斩获Pwn2Own17.5万美元奖金,微软已推送修复补丁。
样本SafewX86.EXE有合法数字签名,但会释放正常安装程序及伪装成Edge的恶意程序。该恶意程序采用随机文件名、Defender排除、延迟删除和自迁移规避防御,通过计划任务和注册表Run键持久化。它利用Sleep时间和进程数检测沙箱,动态生成C2域名ak2.xingxings3.org,接收命令并执行。该样本具备防御规避、持久化、内存执行与远程加载能力,风险较高。